Der Mann, der diese Woche das Internet gerettet hat
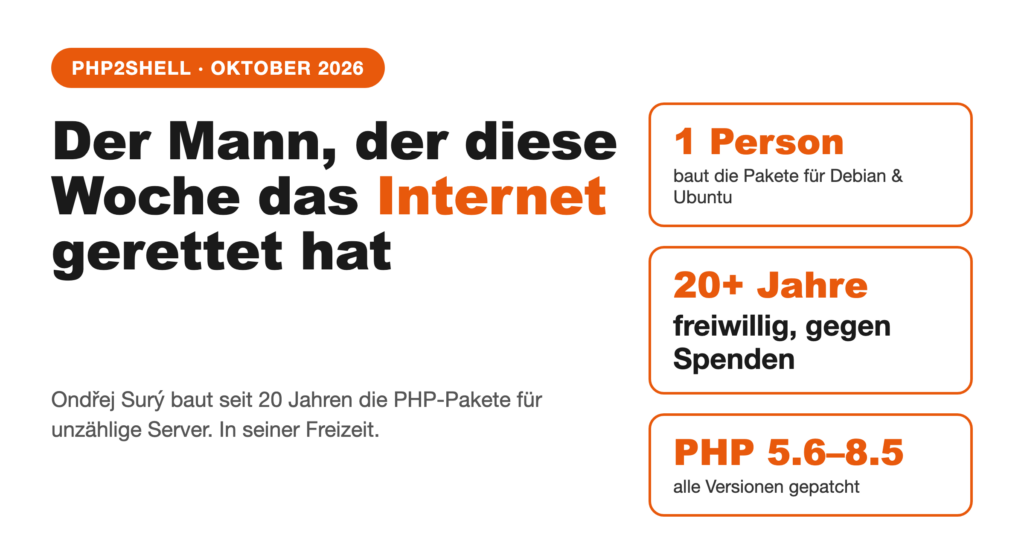
Ondřej Surý baut seit über 20 Jahren freiwillig die PHP-Pakete für Debian und Ubuntu. Diese Woche hing an ihm, wie schnell Millionen Server gegen PHP2Shell geschützt waren.
Am 21. Oktober 2026 hat das PHP-Projekt ein außerplanmäßiges Sicherheitsupdate veröffentlicht. Es schließt zwei kritische Lücken (CVE-2026-109618 und CVE-2026-109619, beide mit 9,2 von 10 Punkten bewertet). Über beide Lücken können Angreifer ohne Anmeldung eigenen Code auf dem Server ausführen. Das betrifft auch WordPress, Joomla, Magento, Nextcloud und viele andere Systeme, die auf PHP laufen.
Was ist passiert?
- Der Ursprung liegt 2004. Der Sicherheitsforscher Stefan Esser hat damals ein Problem in der Speicherverwaltung von PHP beschrieben: Wird das Speicherlimit mitten in einer Operation erreicht, bleiben Daten halbfertig zurück, und der Aufräum-Code vertraut ihnen trotzdem.
- 2020 und 2024 tauchte das Problem wieder auf. 2020 gab es einen Teil-Fix. Bei einer Sicherheitsprüfung 2024 wurde die Schwachstelle erneut gefunden, aber nicht als ausnutzbar nachgewiesen.
- Die Veröffentlichung kam einen Tag früher als geplant. Geplant war Donnerstag, der 22. Oktober. Am 20. Oktober sickerten die Eckdaten (CVE-Nummern, Bewertung, Termin) über Hacker News durch. Das PHP-Projekt veröffentlichte das Update daraufhin am Mittwoch, dem 21. Oktober.
- Die Angriffe begannen sofort. Cloudflare meldete erste Angriffe schon vor dem Update, danach stieg die Zahl der Versuche stark an. Laut Amazon gab es einzelne Versuche bereits am 17. Oktober.
Der Mann hinter den Updates
Die meisten Linux-Server bekommen PHP nicht direkt vom PHP-Projekt, sondern als fertiges Paket. Für Debian und Ubuntu baut diese Pakete seit über 20 Jahren der Tscheche Ondřej Surý, in seiner Freizeit und gegen Spenden. Hauptberuflich leitet er die DNS-Entwicklung beim Internet Systems Consortium.
Dank seiner Pakete konnten viele Administratoren ihre Server mit einem einzigen Befehl aktualisieren, statt PHP selbst zu kompilieren. Er liefert die Korrektur auch für alte PHP-Versionen (bis zurück zu 5.6), die das PHP-Projekt selbst nicht mehr pflegt. Ein ähnliches Angebot für Red-Hat-basierte Systeme (CentOS, AlmaLinux) betreut Remi Collet.
Der Fall zeigt ein bekanntes Problem: Ein großer Teil des Internets hängt an der Arbeit einzelner Freiwilliger, während Unternehmen davon profitieren.
Was sollten Sie jetzt tun?
- PHP-Version prüfen. Sicher sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 oder neuer.
- Sofort aktualisieren. Bei Debian/Ubuntu mit Surý-Paketen genügt das normale Systemupdate. Bei Webhosting: beim Anbieter nachfragen, ob das Update eingespielt ist.
- Alte PHP-Versionen ablösen. PHP 8.1 und älter bekommt vom PHP-Projekt keine Updates mehr. Planen Sie den Umstieg auf eine aktuelle Version.
- Server auf Auffälligkeiten prüfen. Wer erst spät aktualisiert hat, sollte Logs und geänderte Dateien kontrollieren.
- Keine ungeprüften Exploits ausprobieren. Laut Surý ist ein kursierender „Proof of Concept“ nicht verifiziert.
Was die Lücken technisch bedeuten, steht in unserem Beitrag Kritische PHP-Lücken: Warum Sie Ihre Website heute aktualisieren sollten.
Wenn Sie unsicher sind, ob Ihre WordPress-Seite betroffen ist, prüfe ich das gern für Sie.
Quellen: PHP2Shell (Wikipedia) · Sansec · Patchstack · CNN · Hackaday · Stefan Esser, Advisory 2004 · bluewin.ch
Newsletter
Praxiswissen per E-Mail.
Neue Artikel und Erfahrungen aus Projekten mit Claude, WordPress und Zoho. Kein Spam, Abmeldung jederzeit.
Fast geschafft.
Bitte bestätigen Sie die Anmeldung über den Link in der Mail, die gerade unterwegs ist.
Sprechen wir
Klingt das nach Ihrer Lage?
Erzählen Sie mir kurz, woran Sie arbeiten. Ich sage Ihnen, ob und wie ich helfen kann. Das Gespräch ist kostenfrei.