Kritische PHP-Lücken: Warum Sie Ihre Website heute aktualisieren sollten
Zwei kritische PHP-Lücken (CVSS 9,2) erlauben Angriffe ohne Login. Welche Versionen sicher sind und was Sie jetzt konkret tun sollten.
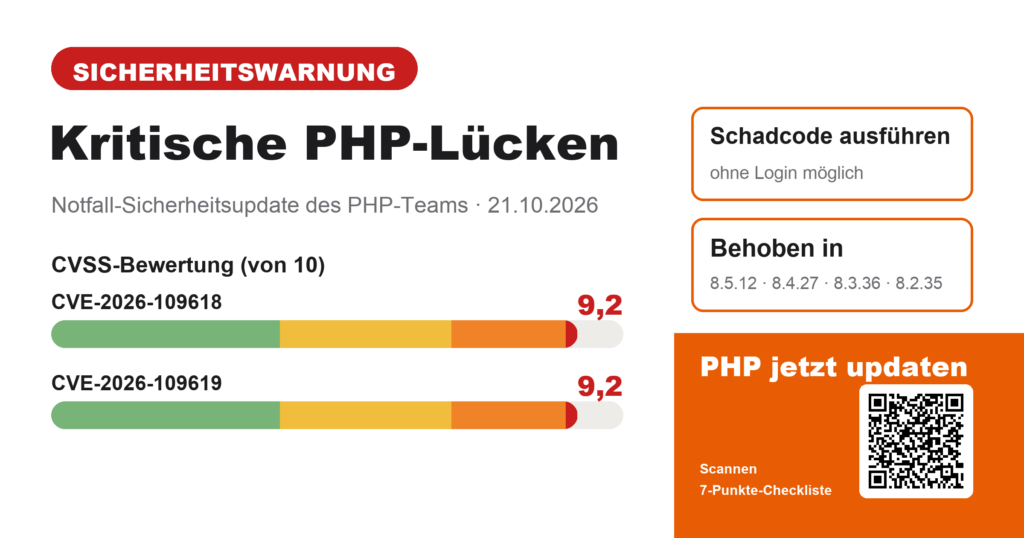
Das PHP-Team hat am 21. Oktober 2026 Notfall-Updates für zwei kritische Sicherheitslücken veröffentlicht. Betroffen ist praktisch jede Website, die PHP nutzt, also auch jede WordPress-Seite. Hier steht, was passiert ist und was Sie heute tun sollten.
Was ist passiert?
Am 21. Oktober 2026 hat das PHP-Sicherheitsteam außerplanmäßige Updates veröffentlicht. Sie schließen zwei Lücken mit den Kennungen CVE-2026-109618 und CVE-2026-109619. Beide sind mit 9,2 von 10 Punkten bewertet (CVSS 4.0), also als kritisch.
Im Kern ermöglichen beide Lücken eine sogenannte Remote Code Execution: Ein Angreifer kann über eine präparierte Anfrage eigenen Code auf Ihrem Server ausführen, ohne sich anmelden zu müssen.
- CVE-2026-109618 betrifft die Speicherbehandlung. Läuft PHP während einer Anfrage in einen Speicherfehler, können halb fertige Daten später als gültig behandelt werden.
- CVE-2026-109619 betrifft Zustände, die eine Anfrage überleben. Daten einer Anfrage können nach dem Freigeben noch von der nächsten Anfrage im selben Prozess verwendet werden.
Laut PHP-Team ist jede PHP-Installation gefährdet, die Webanfragen beantwortet: PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed. Am höchsten ist das Risiko bei Apache mit mod_php. Dort gibt es bereits einen nachgewiesenen Angriff, der greift, bevor überhaupt Code Ihrer Website läuft.
Bin ich betroffen?
Wenn Ihre Website mit WordPress, WooCommerce, Shopware, TYPO3, Joomla oder einem anderen PHP-System läuft: ja, sofern Ihr Server noch nicht aktualisiert wurde.
Sicher sind nur diese Versionen (oder neuer):
| PHP-Zweig | Sichere Version |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1 und älter | keine offiziellen Updates mehr |
Für PHP 7.4, 8.0 und 8.1 gibt es nur minimale Patches zum Selbstkompilieren. Für normale Websites heißt das: Wer noch auf einer dieser Versionen läuft, sollte jetzt auf eine aktuelle Version wechseln.
Was Sie jetzt tun sollten
- PHP-Version prüfen. In WordPress unter Werkzeuge → Website-Zustand → Bericht → Server. Alternativ im Kundenbereich Ihres Hosters oder per
php -vauf dem Server. - Mit der Tabelle oben vergleichen. Liegt Ihre Version darunter, ist Ihre Seite angreifbar.
- Update einspielen oder beim Hoster anfragen. Bei Shared Hosting spielt meist der Anbieter das Update ein. Fragen Sie heute nach, ob es schon passiert ist. Auf eigenen Servern: Pakete aktualisieren, zum Beispiel über die Paketquellen Ihrer Distribution.
- PHP-Dienste neu starten. PHP-FPM bzw. Apache müssen nach dem Update neu gestartet werden, sonst läuft der alte Code weiter.
- Alte PHP-Versionen ablösen. Läuft Ihre Seite noch auf PHP 8.1 oder älter, planen Sie den Umstieg auf 8.3 oder 8.4 jetzt. Vorher Plugins und Theme auf Kompatibilität prüfen und ein Backup anlegen.
- Website danach testen. Startseite, Formulare, Login und gegebenenfalls Shop-Kasse einmal durchklicken.
- Auffälligkeiten prüfen. Unbekannte Admin-Konten, neue Dateien im Upload-Ordner oder ungewöhnliche Einträge in den Server-Logs sind Warnsignale. Im Zweifel lieber einmal mehr prüfen lassen.
Sie wissen nicht, wo Sie Ihre PHP-Version finden? Dieses kurze Video zeigt den Weg:
Wenn Sie nicht sofort aktualisieren können
Das PHP-Team nennt Übergangsmaßnahmen, betont aber klar: Sie verringern das Risiko, machen eine Installation aber nicht sicher. Das Update ist die einzige vollständige Lösung.
- In der
php.inibzw. der FPM-Pool-Konfigurationsession.upload_progress.enabled = 0setzen und alle PHP-Prozesse neu starten. - Anfragegrößen begrenzen:
post_max_size = 8M(ohne Datei-Uploads) bzw.32M(mit Uploads),upload_max_filesizejeweils darunter. - Unter PHP 8.5 zusätzlich
fatal_error_backtraces = 0. - Weitere Punkte, etwa zum Speicherlimit, stehen im offiziellen Advisory. Diese Einstellungen sollte nur jemand ändern, der den Server kennt.
Mein Rat
Nicht abwarten. Kritische Lücken mit veröffentlichten Details werden erfahrungsgemäß schnell automatisiert ausgenutzt, und Bots fragen nicht, wie groß Ihre Website ist. Prüfen Sie heute die PHP-Version, holen Sie sich eine Bestätigung vom Hoster und planen Sie den Umstieg, falls Sie noch auf einer alten Version laufen.
Wenn Sie unsicher sind, ob Ihre Website betroffen ist, oder das Update nicht selbst machen möchten: Schreiben Sie mir. Ich prüfe Ihre Installation und spiele das Update sauber ein, mit Backup vorher und Test danach.
Termin buchen · WhatsApp/Signal 0043 664 8740825
Quelle: offizielles Security Advisory auf php.net vom 21.10.2026. Stand: 21.10.2026, 19:30 Uhr.
Newsletter
Praxiswissen per E-Mail.
Neue Artikel und Erfahrungen aus Projekten mit Claude, WordPress und Zoho. Kein Spam, Abmeldung jederzeit.
Fast geschafft.
Bitte bestätigen Sie die Anmeldung über den Link in der Mail, die gerade unterwegs ist.
Sprechen wir
Klingt das nach Ihrer Lage?
Erzählen Sie mir kurz, woran Sie arbeiten. Ich sage Ihnen, ob und wie ich helfen kann. Das Gespräch ist kostenfrei.